以掃描結果阻擋部署
功能說明
Workloads 與 Registries 兩個頁面只負責呈現弱點。要讓弱點過多的 Image 無法部署,使用 Admission Policy 的三種規則類型,它們都依據 K8s Sentinel 自己的掃描結果判斷:
| 規則類型 | 版本 | 作用 |
|---|---|---|
| Vulnerability Limit | v0.66+ | 拒絕 Critical 或 High 弱點數量超過上限的 Image |
| Blocked CVEs | v0.68+ | 拒絕含有指定弱點編號的 Image,不論嚴重性 |
| Scanned Images | v0.70+ | 拒絕 K8s Sentinel 沒有掃描結果的 Image |
它們與其他 Admission Policy 一樣建立、綁定與刪除:Policy 決定條件,Binding 決定套用範圍與動作(Deny 或 Warn)。
v0.65.0 曾在 Vulnerabilities 之下提供獨立的 Deployment Gate 頁面,v0.66.0 起已移除,改為上述的規則類型。該頁面建立的 Policy 會在升級時被移除,請在 Admission Policy 重新建立。
Vulnerability Limit
在「Policies → Admission Policy」點擊「+ New Policy」,Rule Type 選擇 Vulnerability Limit。
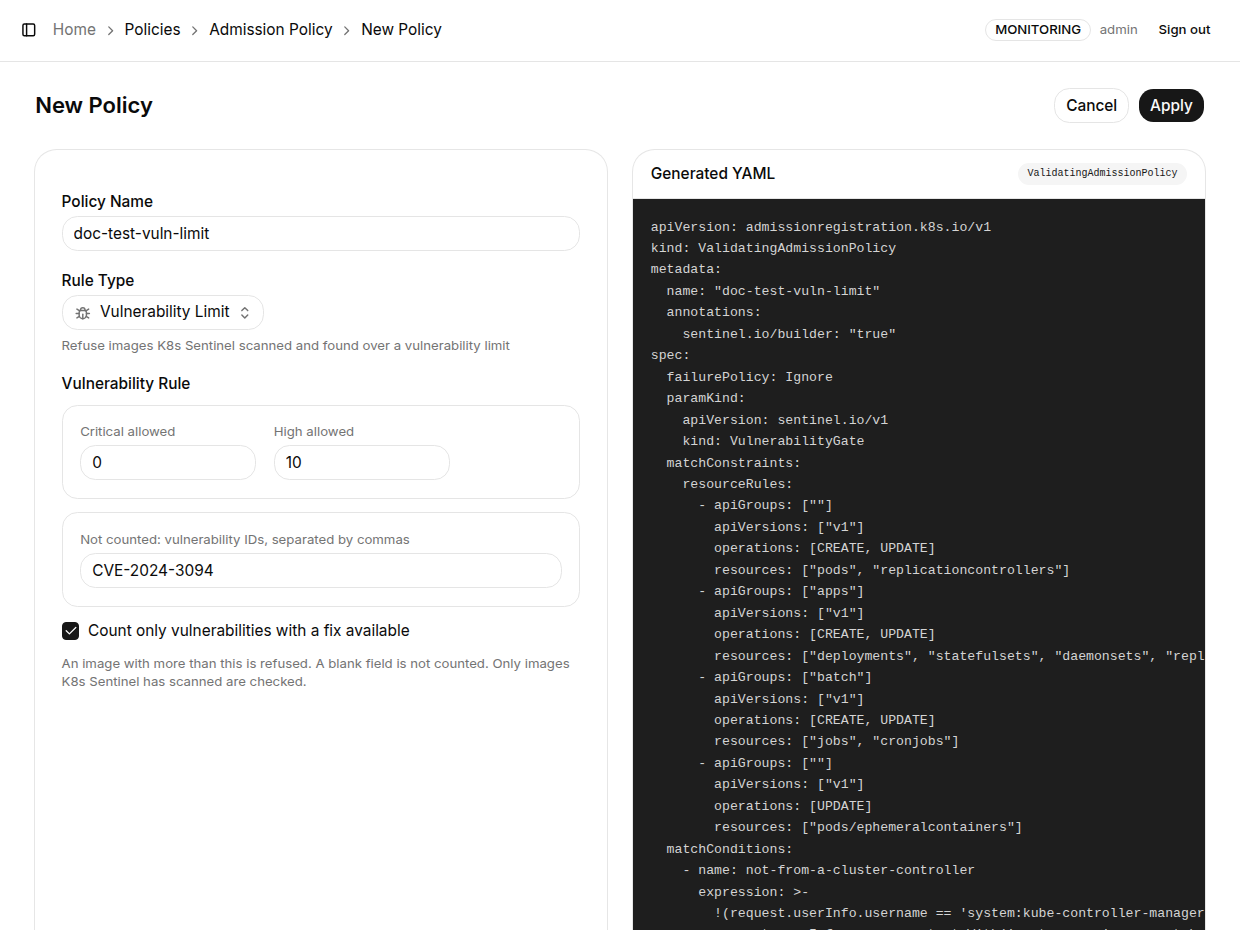
| 欄位 | 說明 |
|---|---|
| Critical allowed | Image 最多可以有幾個 Critical 弱點,超過即拒絕。留空表示不計算此項 |
| High allowed | Image 最多可以有幾個 High 弱點。留空表示不計算此項 |
| Not counted(v0.70+) | 不列入計算的弱點編號,以逗號分隔:已經評估過、確認對你沒有影響的弱點。Image 以扣除後的數量判斷,拒絕訊息中的數量也是扣除後的結果 |
| Count only vulnerabilities with a fix available(v0.67+) | 勾選後只計算已有修正版本的弱點,排除目前還無法處理的部分。這樣被拒絕的 Image,就是升級之後可以通過的 Image |
補充說明:
- 可以建立多個 Policy,為不同的 Namespace 設定不同的上限
- Not counted 清單屬於該 Policy,因此兩個 Policy 可以排除不同的弱點。清單與 Policy 一起存放在叢集中,而不是存放在 K8s Sentinel
- 同一個弱點若因為出現在三個套件而被掃描計為三次,排除時也會扣掉三次
Blocked CVEs
Rule Type 選擇 Blocked CVEs,在「Vulnerability IDs, separated by commas」填入弱點編號(例如 CVE-2024-3094),以逗號分隔。Image 只要含有其中任何一個就會被拒絕,不論嚴重性,適合用在某個弱點嚴重到需要指名阻擋的時候。
- 編號以掃描器的寫法比對;以小寫輸入的
cve-或ghsa-前綴,表單會自動修正 - K8s Sentinel 會在 Policy 儲存時,到掃描結果中查出哪些 Image 含有這些弱點,之後持續更新
Scanned Images
Vulnerability Limit 與 Blocked CVEs 都只能拒絕已經掃描過的 Image,沒有掃描結果的 Image 會被放行。Scanned Images 規則用來補上這個缺口:綁定到某個 Namespace 後,該 Namespace 中任何沒有掃描結果的 Image 都會被拒絕,不論它是否乾淨。這個規則沒有其他設定欄位。
工作負載的報告要等 Image 開始執行之後才會產生,因此叢集中第一次出現的 Image,必須先在 Registries 中掃描過,才能通過這個規則。
- 這個規則要等 K8s Sentinel 為它列出所有已掃描的 Image 之後才會開始拒絕,這在 Policy 於 Admission Policy 頁面儲存後的幾秒內完成
- 若已掃描的 Image 數量超過清單可容納的上限,規則會恢復為全部放行,並在 K8s Sentinel 的 log 留下紀錄
建立 Binding
Policy 建立後不會自動生效,需要到「Bindings」標籤頁建立 Binding,選擇套用的 Namespace 與動作:
| 動作 | 效果 |
|---|---|
| Deny | 拒絕該工作負載,訊息中包含 Image 與其弱點數量 |
| Warn | 放行,但回傳警告 |
選擇這三種規則的 Policy 時,Binding 表單會自動加上 paramRef,把 K8s Sentinel 維護的掃描結果物件 sentinel-vulnerability-gate 傳給 Policy,不需要手動設定。
建議先以 Warn 觀察一段時間,確認影響範圍後再改為 Deny。
檢查的範圍
| 項目 | 說明 |
|---|---|
| 會檢查 | 工作負載被建立或變更時(Deployment、StatefulSet、DaemonSet、ReplicaSet、ReplicationController、Job、CronJob)、單獨建立的 Pod,以及以 kubectl debug 加入的 Container。變更工作負載的 spec 會被檢查,這包含 kubectl rollout restart |
| 不會檢查 | 叢集自身的控制器替已經被放行的工作負載建立的物件。因此節點重啟或重新排程時,原本在執行的工作負載可以回復,即使它的 Image 後來已經超過上限。調整副本數、加上 Label 與刪除也不會被檢查 |
| 控制器的判定方式 | 依發出請求的帳號判定(kube-controller-manager、kube-system 中的 service account、kubelet),而不是依物件宣告的 owner,因為 owner 任何人都能寫(v0.69 修正) |
| 永遠不會被拒絕的 Namespace | kube-system 與 K8s Sentinel 自己的 Namespace,不論 Binding 如何設定,避免叢集元件與掃描器本身被擋下 |
| 同一個 Image 的不同寫法 | nginx、nginx:latest 與 docker.io/library/nginx:latest 視為同一個 Image。同一個 Image 的 tag 與 digest 不會互相對應,因此掃描 app:v1 的結果不會擋下 app@sha256:... |
弱點數量來自 K8s Sentinel 擁有的兩個來源:工作負載報告(Trivy Operator)與 Registry 掃描。兩者都沒有看過的 Image 會被放行。要在 Image 第一次部署前就檢查,請把它所在的 Registry 加到 Registries,或搭配 Scanned Images 規則。
運作原理
ValidatingAdmissionPolicy 在判斷的當下無法查詢外部資料。因此 K8s Sentinel 把每一個已掃描 Image 的弱點數量,存放在一個自有類型的物件中:VulnerabilityGate,名稱為 sentinel-vulnerability-gate。Binding 把這個物件作為參數傳給 Policy。
| 情況 | 行為 |
|---|---|
| Registry 掃描完成一個 Image,或在 Admission Policy 頁面儲存 Policy | 數秒內更新該物件 |
| 工作負載報告變更 | 兩分鐘內更新 |
| K8s Sentinel 停止運作 | Policy 依最後一次的數量繼續運作 |
| 該物件被移除 | Policy 全部放行 |
| 掃描結果暫時無法讀取 | 物件維持原狀,不會被清空(v0.69+) |
K8s Sentinel 只寫入這個物件,不會改寫你建立的 Policy 與 Binding。
被拒絕的請求會直接回應給套用該工作負載的人。要讓它出現在 Admission Events,需要完成 串接 API Server Audit Log。
前置需求與升級
VulnerabilityGate 類型定義在 deploy/sentinel.yaml 中。從較早的版本升級時,需要重新套用 deploy/sentinel.yaml,再重啟 K8s Sentinel:
kubectl apply -f deploy/sentinel.yaml
kubectl -n sentinel-system rollout restart deployment/sentinel
| 升級到 | 沒有重新套用時的現象 |
|---|---|
| v0.66.0 | 無法建立 Vulnerability Limit 的 Policy |
| v0.67.0 | 設定為只計算可修正弱點的 Policy 會全部放行。升級前掃描過的 Registry 要等下一次掃描才有可修正的數量 |
| v0.68.0 | Blocked CVEs 的 Policy 會全部放行 |
| v0.70.0 | Scanned Images 的 Policy 會全部放行,Vulnerability Limit 的 Not counted 清單不會生效 |
發生上述情況時,K8s Sentinel 的 log 會註明該類型的版本比它舊。v0.70.0 起這個類型會保留它不認得的欄位,之後的版本不需要再為它執行這個步驟。
重新套用 deploy/sentinel.yaml 會把 Deployment 與 Service 還原成檔案中的內容,詳見 安裝概覽 的升級注意事項。
解除安裝時的行為
以 uninstall.sh 解除安裝且未加 --purge 時,其他 Admission Policy 會保留並繼續生效,但 Vulnerability Limit 與 Blocked CVEs 的 Policy 會從此全部放行,因為它們依據的掃描結果已被移除。詳見 解除安裝。