事件來源(Event Sources)
功能說明
Event Sources 頁面(v0.49 起,由原「Tetragon Agents」頁擴充改名)回答一個安全主控台最關鍵的問題:K8s Sentinel 現在真的收得到事件嗎? 頁面同時呈現兩個事件來源的即時狀態:每個節點的 Tetragon Agent,以及 Hubble Relay。v0.61 起另外列出弱點掃描器 Trivy Operator 的狀態。
Pod 的 Kubernetes readiness 只能說明 Agent 活著,不代表事件串流是通的:NetworkPolicy 擋住、gRPC 位址設錯、TLS 不符,都會讓 Agent 看似健康卻一筆事件也進不來。本頁顯示的是串流連線的真實狀態,避免「看起來在監控、實際上是瞎的」這種最糟的失效模式。
查看 Event Sources
進入「Cluster → Event Sources」頁面:
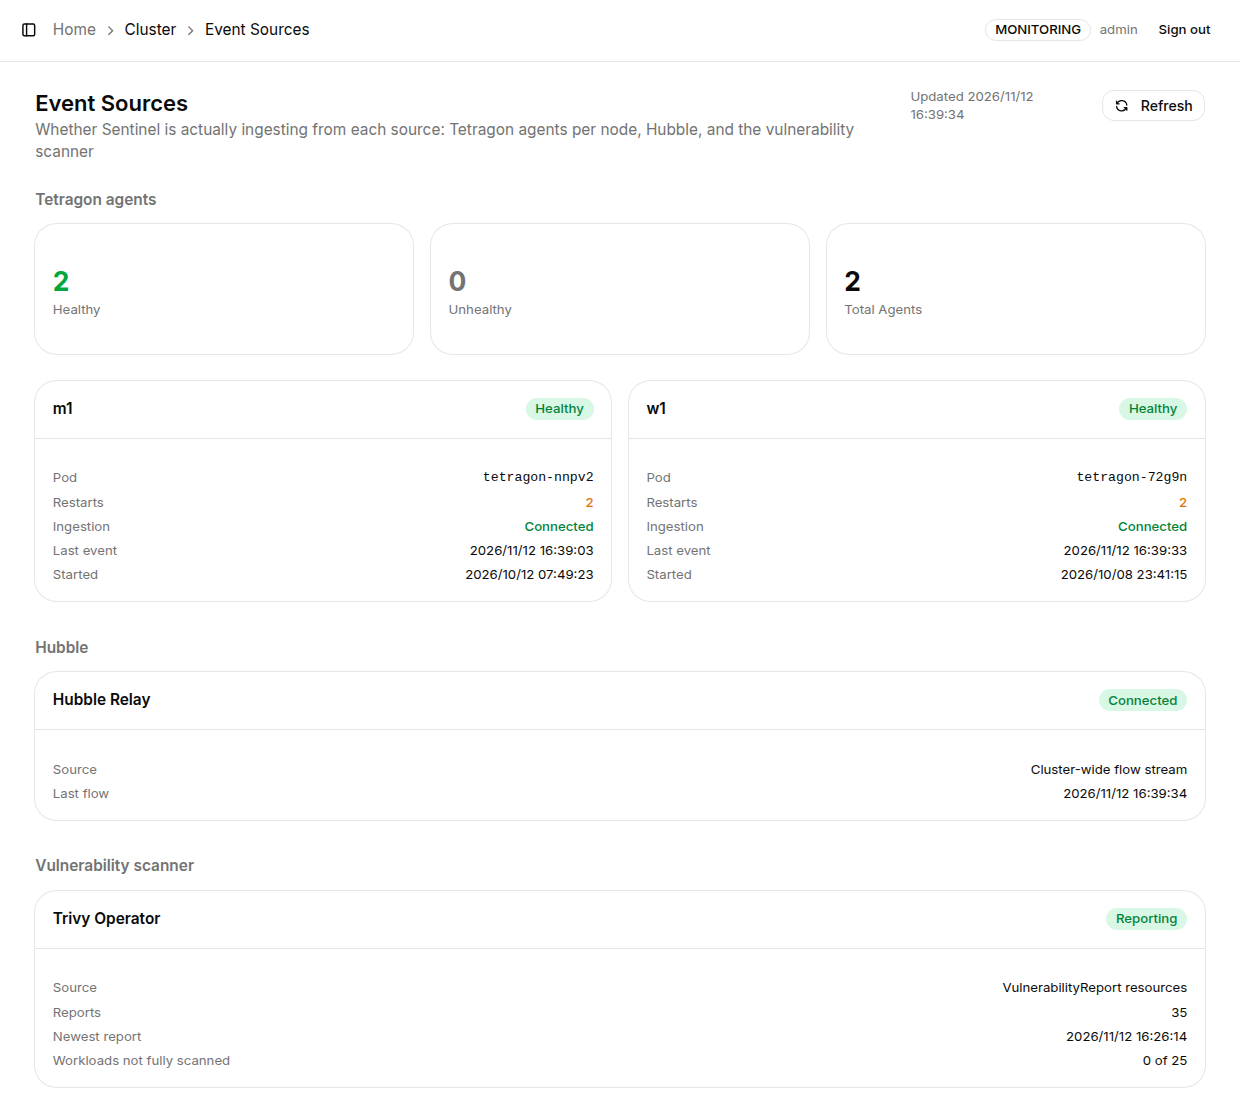
Tetragon agents 區塊
整體統計卡片:Healthy / Unhealthy / Total Agents(Tetragon 以 DaemonSet 部署,總數通常等於節點數)。
各節點卡片欄位:
| 欄位 | 說明 |
|---|---|
| Node 名稱 | Agent 所在節點,右上角顯示健康徽章(Healthy / Unhealthy / Stream Down) |
| Pod | 該節點上的 Tetragon Pod 名稱 |
| Restarts | Pod 重啟次數;有重啟紀錄時以橙色顯示 |
| Ingestion | 事件串流狀態:Connected 代表 K8s Sentinel 與此 Agent 的 gRPC 串流正常;Stream Down(紅色)代表 Pod 雖 Ready 但串流中斷,並顯示連續失敗次數與最後錯誤訊息 |
| Last event | 最後一筆事件實際抵達的時間(僅供參考,健康與否取決於連線活性而非事件量,安靜的叢集不會被誤判為故障) |
| Started | Pod 最近一次啟動時間 |
Hubble 區塊
顯示 Hubble Relay 的連線狀態卡片:連線狀態、最後一筆 flow 的時間、連續失敗次數與最後錯誤。這是 Network Topology 的資料來源。
叢集未安裝 Cilium 時,此區塊顯示中性的「Not detected」,那是組態事實,不是故障,不會以紅色警示呈現。
Vulnerability scanner 區塊
v0.61 起,頁面下方的 Vulnerability scanner 區塊以一張 Trivy Operator 卡片顯示弱點掃描器的狀態(資料來源為 VulnerabilityReport 資源):
| 狀態 | 說明 |
|---|---|
| Reporting | Trivy Operator 正常產出報告 |
| Not detected | 叢集內找不到 Trivy Operator(未安裝屬於組態事實,不是故障) |
| No reports yet | 已安裝,但尚未寫出任何報告 |
| Not permitted | K8s Sentinel 的 ClusterRole 缺少讀取報告的規則,需重新套用 deploy/sentinel.yaml |
| Error | 讀取報告時發生錯誤 |
| Stale | 已有 7 天沒有寫出新報告;以 Operator 預設每日重新掃描來看,代表它已經停止運作 |
卡片另外顯示 Reports(報告數量)、Newest report(最新報告時間)與 Workloads not fully scanned(未完整掃描的工作負載數)。安裝與排查方式見 安裝 Trivy Operator。
串流異常時的行為
- 任一串流中斷時,Dashboard 會立即出現紅色警示 banner,Tetragon 統計卡片反映的也是串流狀態而非單純的 Pod readiness
- v0.64 起,單一 Tetragon Agent 無法連線不再中斷其他節點的事件收集,之後才加入的節點也會自動連上;已下線縮編的節點會自動從清單移除
- 串流恢復後,該來源的失敗計數自動歸零
- 程式化存取:
GET /api/ingestion/health回傳所有來源的即時狀態
某節點顯示 Stream Down 或 Unhealthy 時,該節點上所有 Pod 的安全事件無法被偵測,TracingPolicy 的 Protect 模式對該節點也會失效,形成防護缺口。請優先排查:Tetragon gRPC 位址(0.0.0.0:54321,見安裝 Tetragon)、NetworkPolicy 是否擋住 K8s Sentinel 到節點的連線、TLS 設定是否相符。