Port-forward 存取
適用場景
本機開發、快速測試,不需要設定 Ingress 或 LoadBalancer。適合開發人員在本地端直接連線至叢集內的 K8s Sentinel 服務進行功能驗證。
步驟一:執行 port-forward
將叢集內的 Service 對應到本機 port:
kubectl port-forward -n sentinel-system svc/sentinel 8080:80
原理: kubectl port-forward 在本機建立一條 tunnel,透過 Kubernetes API Server 轉發封包到 Pod。連線期間此指令會持續佔用終端機,關閉終端機或按下 Ctrl+C 即會中斷連線。
步驟二:開啟瀏覽器
在瀏覽器輸入:
http://localhost:8080
預設帳號密碼:
| 欄位 | 預設值 |
|---|---|
| Username | admin |
| Password | admin |
以預設帳號首次登入時,系統會強制要求先設定新密碼(至少 8 個字元)才能進入主控台,詳見登入 K8s Sentinel。
步驟三:確認登入畫面
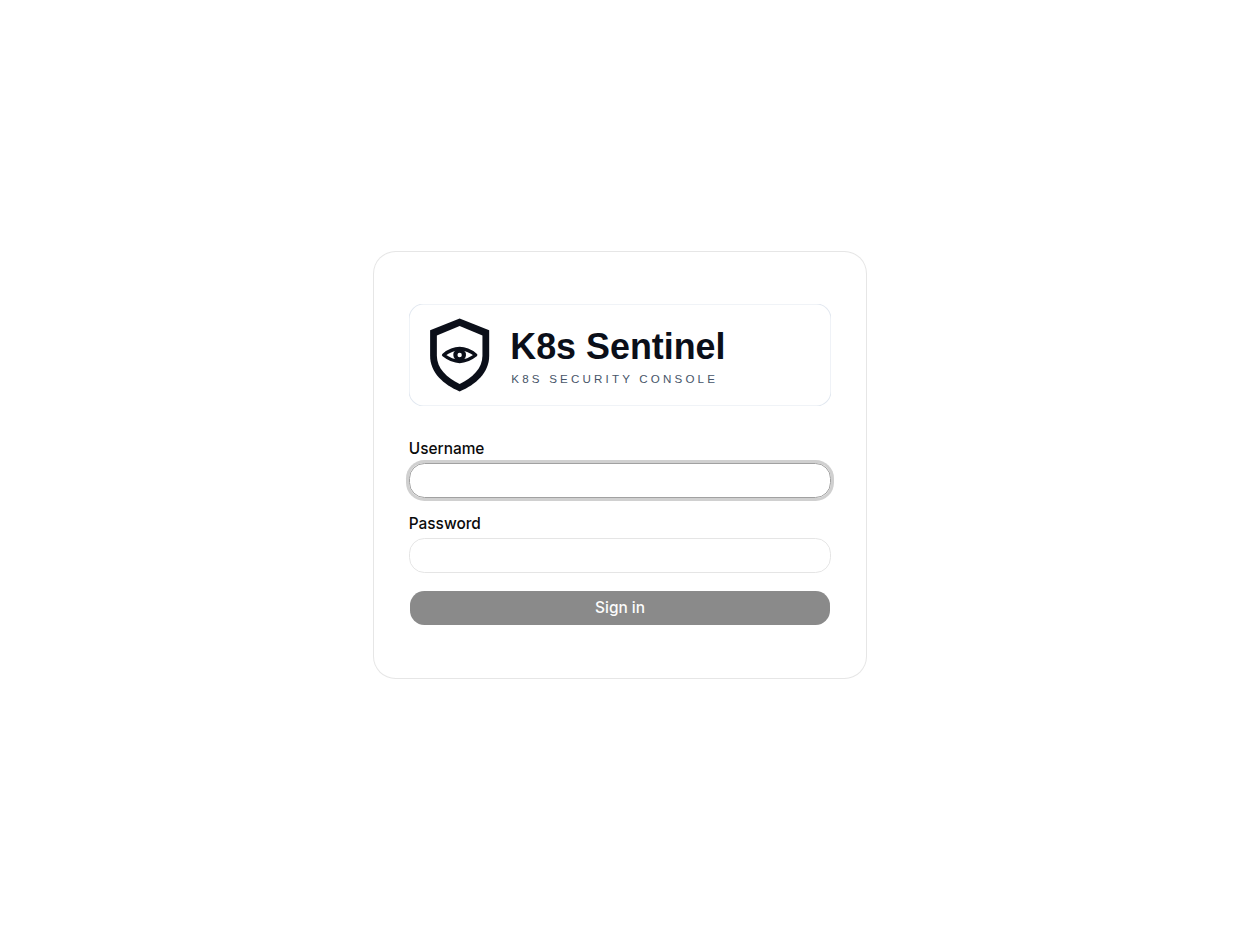
輸入 Username 與 Password 後點擊 Sign in 按鈕完成登入。
原理: K8s Sentinel 使用 JWT(JSON Web Token)進行認證。登入成功後,token 會存於瀏覽器的 localStorage,後續每次請求均自動帶入 Authorization header 進行身份驗證。
背景執行建議
提示
若不想佔用終端機,可加上 & 讓 port-forward 在背景執行:
kubectl port-forward -n sentinel-system svc/sentinel 8080:80 &
若需停止背景執行的 port-forward,可使用 fg 將其帶回前景後按 Ctrl+C,或以 kill %1 終止。
注意
port-forward 僅適合本機單人存取,不適用於多人共享或正式環境。正式環境請改用 Ingress 方式存取(參考 Ingress 存取)。